
Εξυπηρέτηση πελατών
Πώς κάνω επανέκδοση (re-issue) ενός SSL πιστοποιητικού;
Η επανέκδοση ενός SSL πιστοποιητικού σου δίνει τη δυνατότητα να δημιουργήσεις εκ νέου το certificate, ακολουθώντας από την αρχή τη διαδικασία ενεργοποίησης και εγκατάστασης.
Πότε χρειάζεται να κάνεις επανέκδοση
Μπορεί να χρειαστεί να επανεκδώσεις το SSL πιστοποιητικό σου στις παρακάτω περιπτώσεις:
- Απώλεια Private Key
Αν έχεις χάσει το Private Key, δεν είναι δυνατή η χρήση του υπάρχοντος πιστοποιητικού. Σε αυτή την περίπτωση απαιτείται επανέκδοση.
- Αλλαγή server ή περιβάλλοντος εγκατάστασης
Αν θέλεις να εγκαταστήσεις το SSL σε διαφορετικό server ή περιβάλλον (π.χ. IIS, Apache, Nginx), συνιστάται να δημιουργήσεις νέο CSR μέσω επανέκδοσης.
- Αλλαγή μεθόδου επιβεβαίωσης (validation)
Αν θέλεις να αλλάξεις τον τρόπο επιβεβαίωσης του domain (π.χ. από email σε validation μέσω αρχείου), θα χρειαστεί να κάνεις επανέκδοση ή να έρθεις σε επικοινωνία με το Τμήμα Εξυπηρέτησης Πελατών.
- Συμμόρφωση με νέες πολιτικές των Certificate Authorities
Οι νέες πολιτικές των Certificate Authorities απαιτούν περιοδική επανεπιβεβαίωση των domain validations (συνήθως ανά 200 ημέρες ή νωρίτερα, αρχής γενομένης από τα πιστοποιητικά που αγοράστηκαν μετά τις 15/03/2026). Για τον λόγο αυτό, μπορεί να χρειαστεί επανέκδοση πριν τη λήξη του πιστοποιητικού. Συνεπώς, κάθε SSL πιστοποιητικό διαθέτει δύο διαφορετικές ημερομηνίες λήξης:- Ημερομηνία λήξης συνδρομής, η οποία αφορά τη διάρκεια ισχύος της υπηρεσίας SSL που έχεις αγοράσει.
- Ημερομηνία λήξης πιστοποιητικού, η οποία αφορά το τρέχον εκδοθέν πιστοποιητικό και καθορίζει πότε απαιτείται νέα επανέκδοση ή επανεπιβεβαίωση για να συνεχίσει να λειτουργεί κανονικά.
[Papaki 2.0]
Για να επανεκδώσεις το SSL πιστοποιητικό σου:
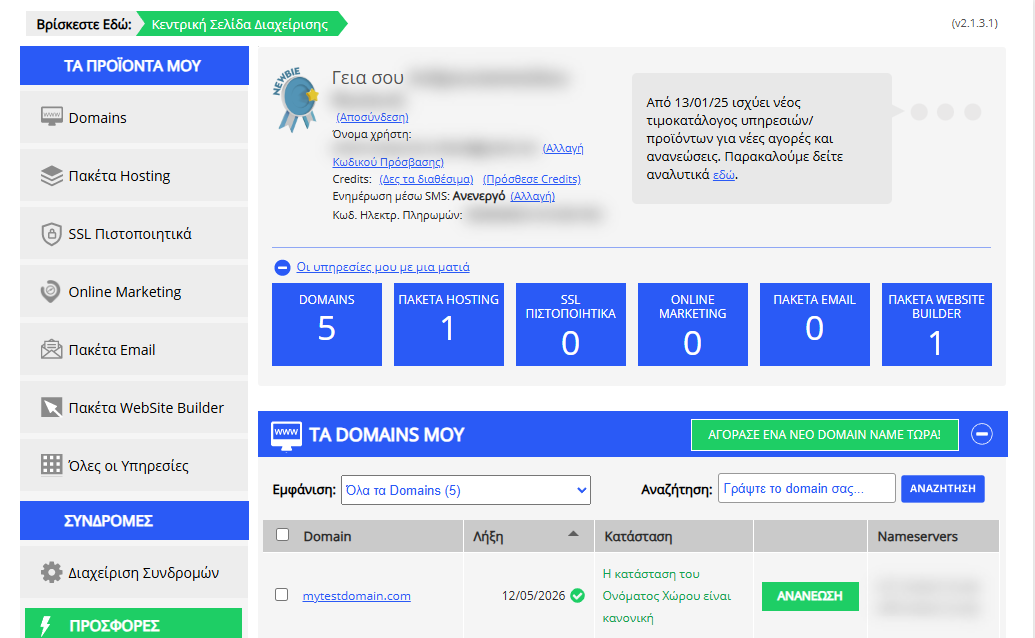
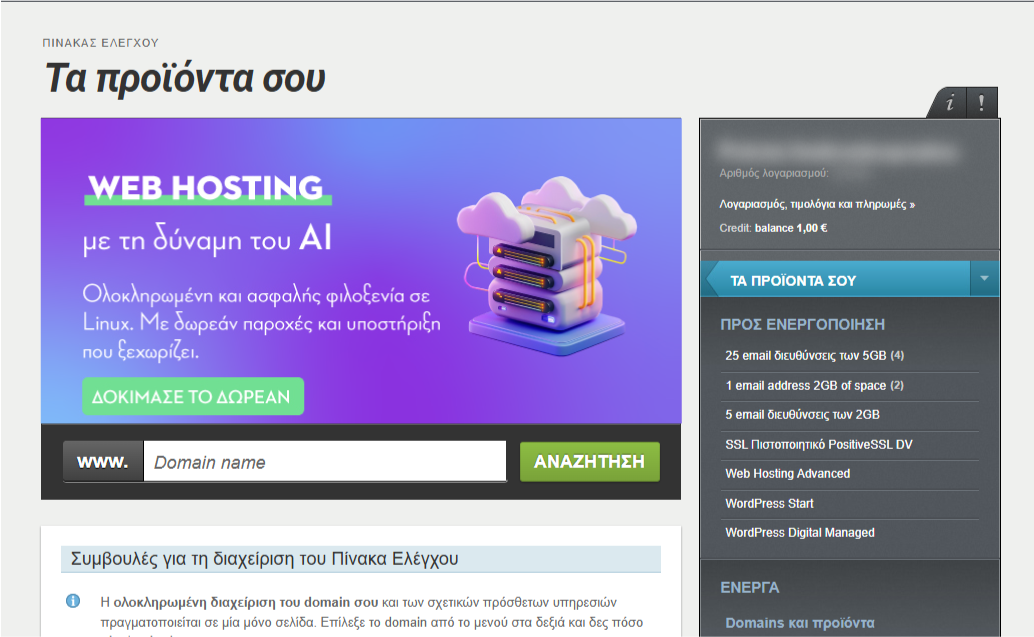
- Συνδέσου στο λογαριασμό σου στο Papaki.
Ξέχασες τον κωδικό σου; Δες εδώ πώς μπορείς να τον ανακτήσεις.
- Από τη στήλη με τις υπηρεσίες σου στα δεξιά, επίλεξε το SSL πιστοποιητικό που θέλεις να επενακδώσεις.
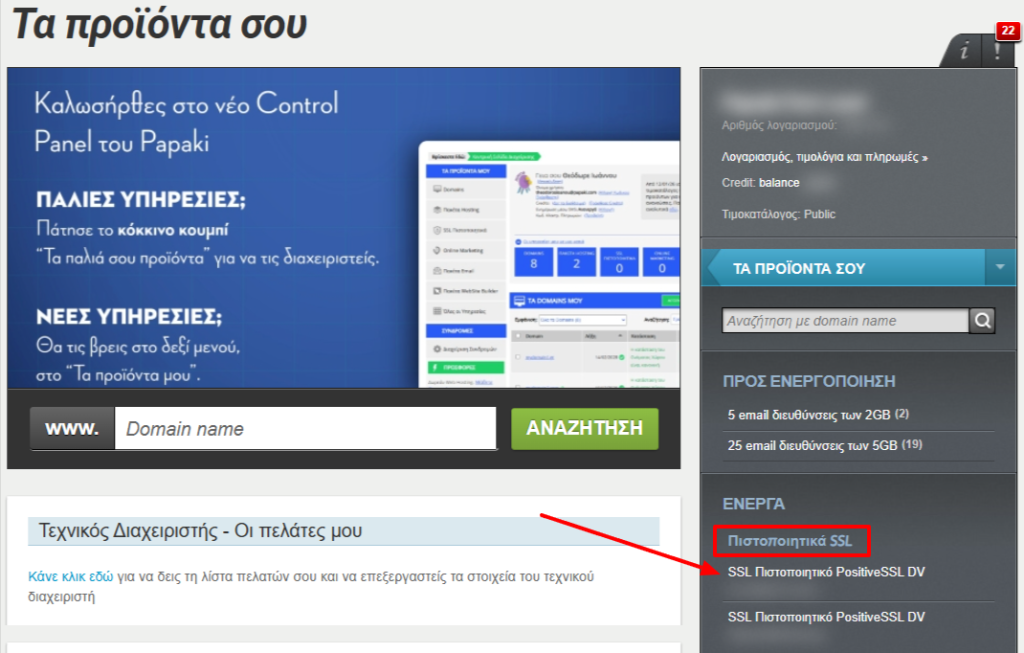
- Θα μεταφερθείς αυτόματα στο περιβάλλον διαχείρισης του συγκεκριμένου SSL πιστοποιητικού. Πάτησε Επανέκδοση για να εκκινήσει η διαδικασία.
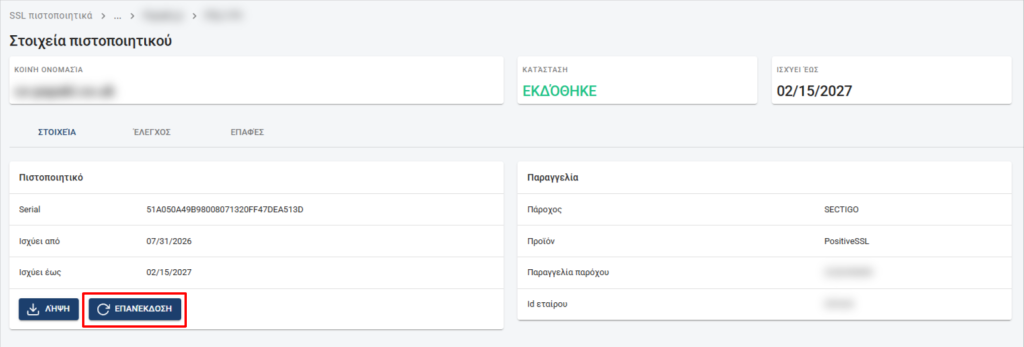
- Ακολούθησε τα βήματα της διαδικασία ενεργοποίησης που εκτέλεσες κατά την αρχική ενεργοποίηση, όπως περιγράφονται εδώ. Πιο συγκεκριμένα, τα βήματα που απαιτούνται αναλύονται από το βήμα 3 και κάτω. Εκτός από την επανέκδοση, θα χρειαστεί να ολοκληρώσεις και την εγκατάσταση των νέων κλειδιών στο πακέτο φιλοξενίας σου.
Προσοχή!
Κατά την επανέκδοση, θα εμφανιστεί ένα ενημερωτικό μήνυμα που γνωστοποιεί στο χρήστη πως σύμφωνα με τις νέες πολιτικές των Certificate Authorities, απαιτείται περιοδική επανεπιβεβαίωση των domain validations (συνήθως ανά 200 ημέρες ή νωρίτερα, αρχής γενομένης από τα πιστοποιητικά που αγοράστηκαν μετά τις 15/03/2026). Για τον λόγο αυτό, μπορεί να χρειαστεί επανέκδοση πριν τη λήξη του πιστοποιητικού.

Πριν την επιτυχή επιβεβαιωση των στοιχείων, εάν επιλέξεις να δεις περισσότερες πληροφορίες, θα βρεις αναλυτική περιγραφή του κύκλου ζωής του SSL πιστοποιητικού σου:
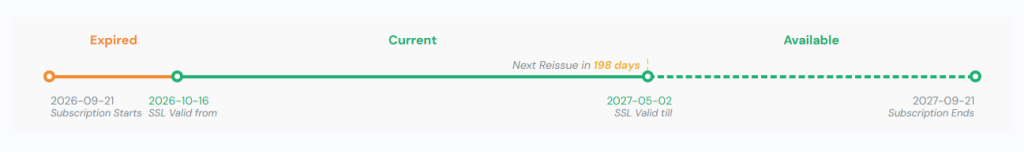
Στην παραπάνω εικόνα μπορούμε να διακρίνουμε:
- την ημερομηνία αγοράς του προϊόντος (21-9-2026),
- την ημερομηνία ενεργοποίησης (16-10-2026)
- την επόμενη ημερομηνία που θα πρέπει να γίνει η νέα επανέκδοση (σε 198 ημέρες από την ενεργοποίηση, εως τις 02-05-2026) και τέλος,
- την ημερομηνία λήξης της συνδρομής
Σημαντικές πληροφορίες
- Η ημερομηνία λήξης του πιστοποιητικού δεν αλλάζει μετά την επανέκδοση
- Η διαδικασία επανέκδοσης μπορεί να πραγματοποιηθεί όσες φορές χρειάζεται
- Δεν είναι δυνατή η αλλαγή του domain name αν έχουν περάσει περισσότερες από 20 ημέρες από την αρχική ενεργοποίηση του πιστοποιητικού
[Papaki 1.0]
Πώς να κάνεις επανέκδοση
Για να επανεκδώσεις το SSL πιστοποιητικό σου:
- Συνδέσου στο λογαριασμό σου στο Papaki. Ξέχασες τον κωδικό σου; Δες εδώ πώς μπορείς να τον ανακτήσεις.
- Εάν είναι η πρώτη φορά που κάνεις είσοδο στο νέο Papaki Panel, δες αναλυτικές οδηγίες εδώ.
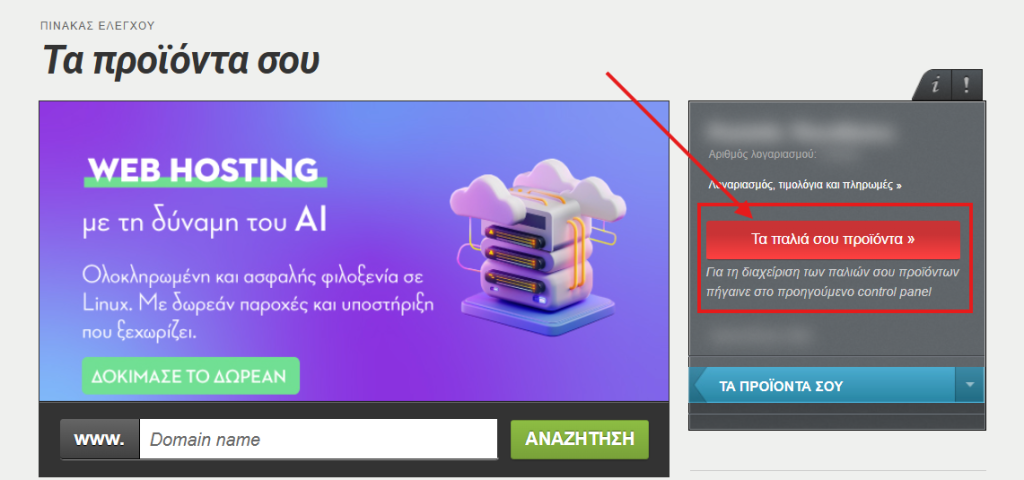
- Από το δεξί πλαϊνό μενού, πάτησε το κόκκινο κουμπί Τα παλιά σου προϊόντα » για να μεταφερθείς στο παλαιό Papaki panel.
- Μετακινήσου στην ενότητα των SSL πιστοποιητικών από το αριστερό πλαϊνό μενού

- Επίλεξε το πιστοποιητικό που σε ενδιαφέρει και πάτησε πάνω στα μπλέ γράμματα

- Στην επιλογή για επανέκδοση SSL, επίλεξε "Πατήστε εδώ"

Στη συνέχεια, θα χρειαστεί να:
- Δημιουργήσεις νέο CSR και νέο private key
- Επιλέξεις μέθοδο επιβεβαίωσης (validation)
- Ολοκληρώσεις τη διαδικασία ενεργοποίησης
- Προχωρήσεις στην εγκατάσταση του νέου πιστοποιητικού στον server σου
Η διαδικασία είναι ίδια με αυτή της αρχικής έκδοσης. Βες τον οδηγό εγκατάστασης που σε εξυπηρετεί εδώ.
Σημείωση
Σε περίπτωση που διαχειρίζεσαι το SSL πιστοποιητικό και το πακέτο φιλοξενίας σου μέσα από τον ίδιο λογαριασμό στο Papaki 1.0, η επιβεβαίωση των στοιχείων και η εγκατάσταση του πιστοποιητικού πραγματοποιούνται αυτόματα, όπως ακριβώς και κατά την αρχική ενεργοποίηση.
Επηρεάζεται η λειτουργία του website;
Η επανέκδοση από μόνη της δεν επηρεάζει τη λειτουργία του website.
Ωστόσο, το νέο πιστοποιητικό θα αρχίσει να χρησιμοποιείται μόνο αφού εγκατασταθεί στον server σου.
Σημαντικές πληροφορίες
- Η ημερομηνία λήξης του πιστοποιητικού δεν αλλάζει μετά την επανέκδοση
- Η διαδικασία επανέκδοσης μπορεί να πραγματοποιηθεί όσες φορές χρειάζεται
- Δεν είναι δυνατή η αλλαγή του domain name αν έχουν περάσει περισσότερες από 20 ημέρες από την αρχική ενεργοποίηση του πιστοποιητικού
Προσοχή κατά τη δημιουργία CSR
Κάθε επανέκδοση δημιουργεί νέο ζεύγος CSR και Private Key.
Βεβαιώσου ότι χρησιμοποιείς το σωστό Private Key κατά την εγκατάσταση, διαφορετικά το πιστοποιητικό δεν θα λειτουργήσει.
Αν το πιστοποιητικό παραμένει σε κατάσταση Pending
- Έλεγξε ότι το validation (txt ή email) έχει ολοκληρωθεί σωστά
- Επιβεβαίωσε ότι o φάκελος εισήγαγες το αρχείο .txt είναι ορατός online
- Περίμενε λίγο χρόνο και δοκίμασε ξανά
Σημείωση
Η επανέκδοση είναι μια ασφαλής και συνήθης διαδικασία και δεν επηρεάζει τη λειτουργία του πιστοποιητικού, εφόσον ολοκληρωθεί σωστά η εγκατάσταση στον server σου.
[TopHost 1.0]
Σε περίπτωση που διαχειρίζεσαι το SSL πιστοποιητικό σου μέσα από το λογαριασμό στου στο myTophost panel, ακολουθήσε τα βήματα που περιγράφονται στον οδηγό που ακολουθεί:
Μπορώ να πραγματοποιήσω reissue SSL μέσα από το control panel μου;
Δεν έχετε βρει αυτό που ψάχνετε?
Επικοινωνήστε με τους ειδικούς μας, θα χαρούν να σας βοηθήσουν!
Επικοινωνήστε μαζί μας